Ciberseguridad para empresas
Reducimos puntos ciegos, endurecemos sistemas y añadimos monitorización para que una pyme pueda detectar antes qué está ocurriendo y reaccionar con más contexto.
La pregunta no es si tienes antivirus. Es qué ocurriría si una capa falla.
Una contraseña comprometida, un equipo sin actualizar o una regla demasiado permisiva pueden ser suficientes para convertir un problema pequeño en una parada real.
La ciberseguridad de una pyme no debería reducirse a comprar licencias. Necesita saber qué activos existen, qué está expuesto, quién puede acceder, qué se registra y cómo se recuperará la empresa si algo sale mal.
Trabajamos sobre medidas proporcionadas al entorno y al riesgo, evitando tanto la falsa sensación de seguridad como desplegar herramientas que nadie va a operar.
Seguridad técnica que pueda mantenerse
Preferimos varias medidas comprensibles y operadas con continuidad a una herramienta “todo en uno” que nadie revisa.
Firewall, VPN e IDS/IPS
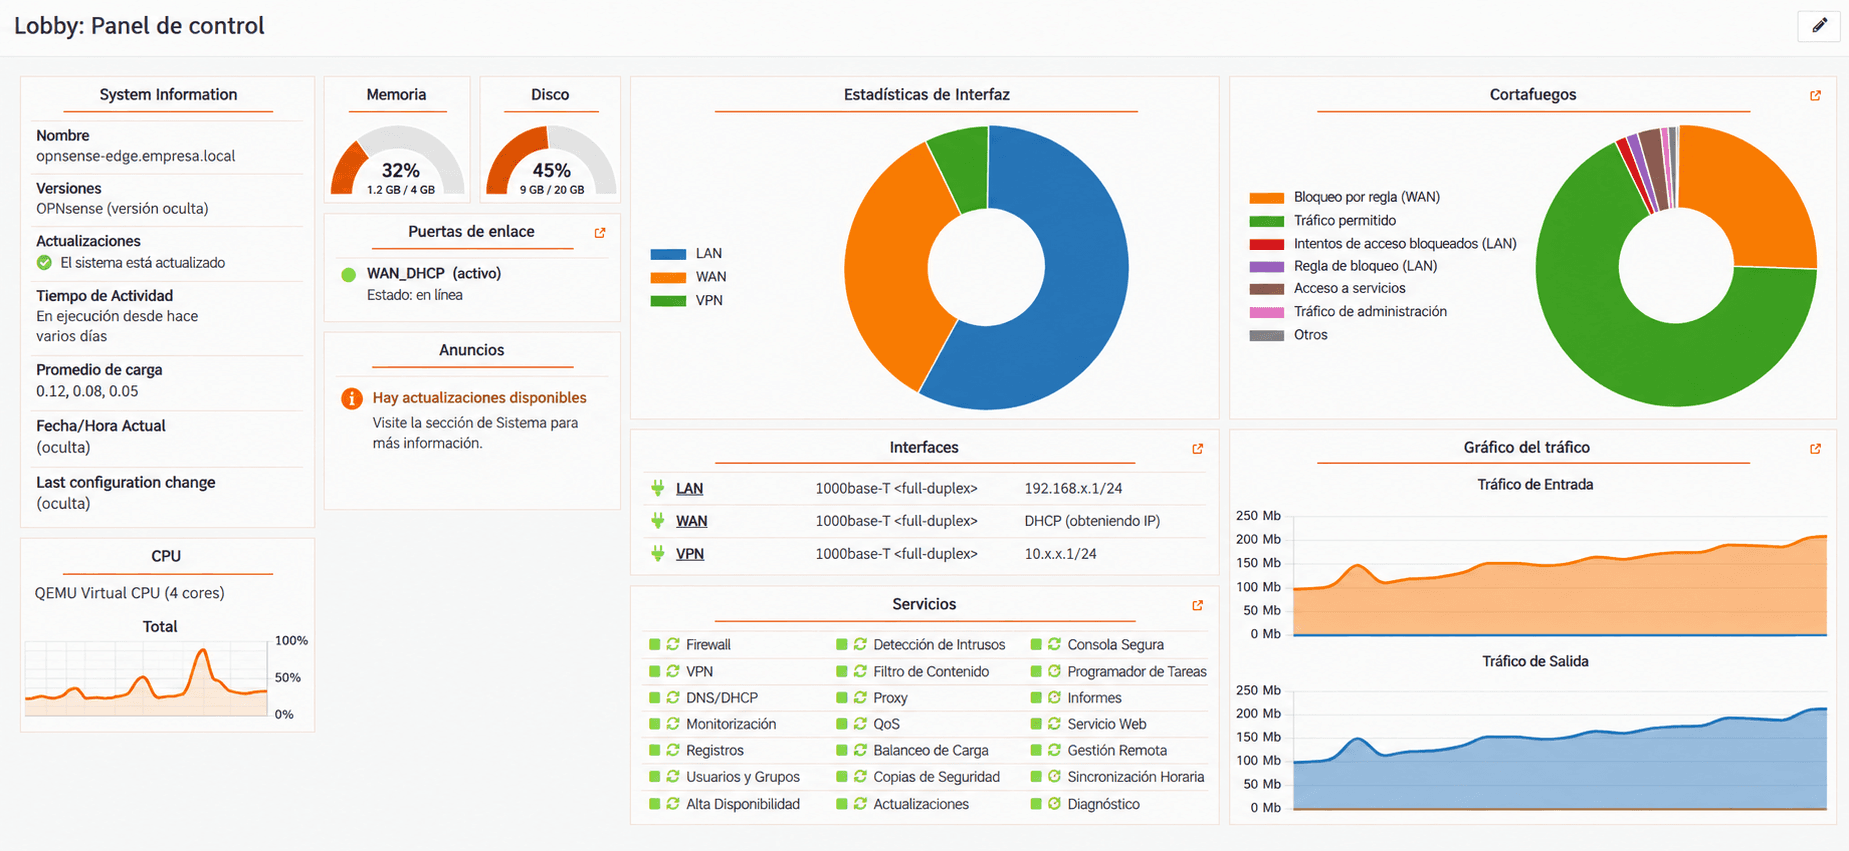
OPNsense, segmentación, reglas explícitas, acceso remoto seguro y detección de tráfico anómalo con herramientas como Suricata.
Accesos y MFA
Revisión de privilegios, cuentas, bajas, contraseñas y autenticación multifactor en servicios donde el impacto lo justifica.
Hardening y actualizaciones
Configuración, exposición de servicios, parches y reducción de superficie de ataque en Windows, Linux y servicios de infraestructura.
Monitorización de seguridad
Centralización de eventos, integridad, configuración y vulnerabilidades con Wazuh y correlación con la monitorización operativa.
Backups y recuperación
Separación, retención, verificación y pruebas de restauración para reducir el impacto cuando la prevención no ha sido suficiente.
Formación y procedimientos
Buenas prácticas, phishing, uso de credenciales y procedimientos claros para que una incidencia no dependa de improvisar bajo presión.
Primero visibilidad. Después prioridades.
Inventariar
Activos, usuarios, servicios, accesos, copias y dependencias. Proteger lo que no sabemos que existe es imposible.
Revisar
Exposición, configuración, vulnerabilidades y puntos únicos de fallo con un alcance definido.
Priorizar
Separamos hallazgos teóricos de riesgos que realmente merecen atención por impacto y probabilidad.
Mantener
Monitorización, revisiones y mejoras progresivas para que la seguridad no termine el día que acaba el proyecto.
Disponibilidad y seguridad necesitan contexto compartido
Un servicio que deja de responder puede ser una avería normal o la consecuencia de otro problema. Un evento de seguridad puede ser crítico o puro ruido.
Por eso conectamos la visión operativa de monitorización IT con eventos y vulnerabilidades de seguridad. El objetivo es priorizar mejor, no acumular más alertas.
Herramientas que utilizamos según el caso
Wazuh, Zabbix, OPNsense, Suricata, WireGuard, Windows Server, Linux, Proxmox y soluciones de backup forman parte de nuestro stack técnico. La arquitectura concreta se adapta a cada empresa.
No vendemos un supuesto SOC 24/7 si el alcance contratado no lo incluye. Definimos qué se vigila, cuándo se revisa y cómo se escala cada tipo de evento.
No todos los hallazgos merecen el mismo esfuerzo
Una lista de CVE sin contexto no es una estrategia de seguridad. Hay que relacionar vulnerabilidad, exposición, activo y criticidad.
| Situación | Qué revisamos | Prioridad típica |
|---|---|---|
| Servicio crítico expuesto a Internet | Versión, autenticación, vulnerabilidades, reglas y logs | Alta si existe exposición explotable |
| Equipo interno sin parche | Accesibilidad, función, compensaciones y exploitabilidad | Depende del contexto |
| Cuenta sin MFA | Privilegios, acceso remoto y sensibilidad de la información | Alta en cuentas críticas |
| Backup correcto pero nunca restaurado | RPO, RTO y prueba real de recuperación | Riesgo de continuidad |
La tecnología ayuda a cumplir. No sustituye el análisis jurídico.
RGPD, NIS2, ENS o ISO 27001 pueden exigir medidas distintas según organización, actividad y alcance.
Cuando el proyecto necesita interpretación legal o certificación, la parte técnica debe coordinarse con el profesional o entidad competente.
En el blog puedes ampliar el contexto con nuestra guía sobre NIS2 para pymes.
Antes de empezar
¿Una pyme necesita un SOC?
No necesariamente. Necesita un nivel de visibilidad y respuesta proporcional al riesgo. En algunas empresas bastará con medidas básicas bien mantenidas; en otras tendrá sentido centralizar eventos y monitorización.
¿Tener antivirus es suficiente?
No. Es una capa más. Identidad, parches, red, copias, configuración y comportamiento del usuario siguen siendo relevantes aunque exista protección de endpoint.
¿Hacéis auditorías de seguridad?
Podemos revisar exposición, configuración, vulnerabilidades y controles dentro de un alcance autorizado y definido. El tipo de pruebas depende del objetivo y del riesgo aceptable.
¿Podéis trabajar con el firewall y sistemas que ya tenemos?
Sí. Antes de sustituir herramientas revisamos si la arquitectura actual puede endurecerse, documentarse y monitorizarse correctamente.
¿Atendéis empresas fuera de Tarragona?
Sí. Buena parte de la revisión, monitorización y administración puede realizarse en remoto. Para trabajos físicos, nuestra presencia se centra especialmente en Tarragona y Costa Daurada.
Si no sabes por dónde empezar, empecemos por saber qué está expuesto
Podemos revisar el entorno, identificar las prioridades y separar los riesgos reales de la lista interminable de cosas que “algún día habría que hacer”.