Ciberseguretat per a empreses
Reduïm punts cecs, reforcem sistemes i afegim monitorització perquè una pime pugui detectar abans què està passant i reaccionar amb més context.
La pregunta no és si tens antivirus. És què passaria si una capa fallés.
Una contrasenya compromesa, un equip sense actualitzar o una regla massa permissiva poden ser suficients per convertir un problema petit en una aturada real.
La ciberseguretat d'una pime no s'hauria de reduir a comprar llicències. Cal saber quins actius existeixen, què està exposat, qui hi pot accedir, què es registra i com es recuperarà l'empresa si alguna cosa surt malament.
Treballem sobre mesures proporcionades a l'entorn i al risc, evitant tant la falsa sensació de seguretat com desplegar eines que ningú no operarà.
Seguretat tècnica que es pugui mantenir
Preferim diverses mesures comprensibles i operades amb continuïtat abans que una eina “tot en un” que ningú no revisa.
Firewall, VPN i IDS/IPS
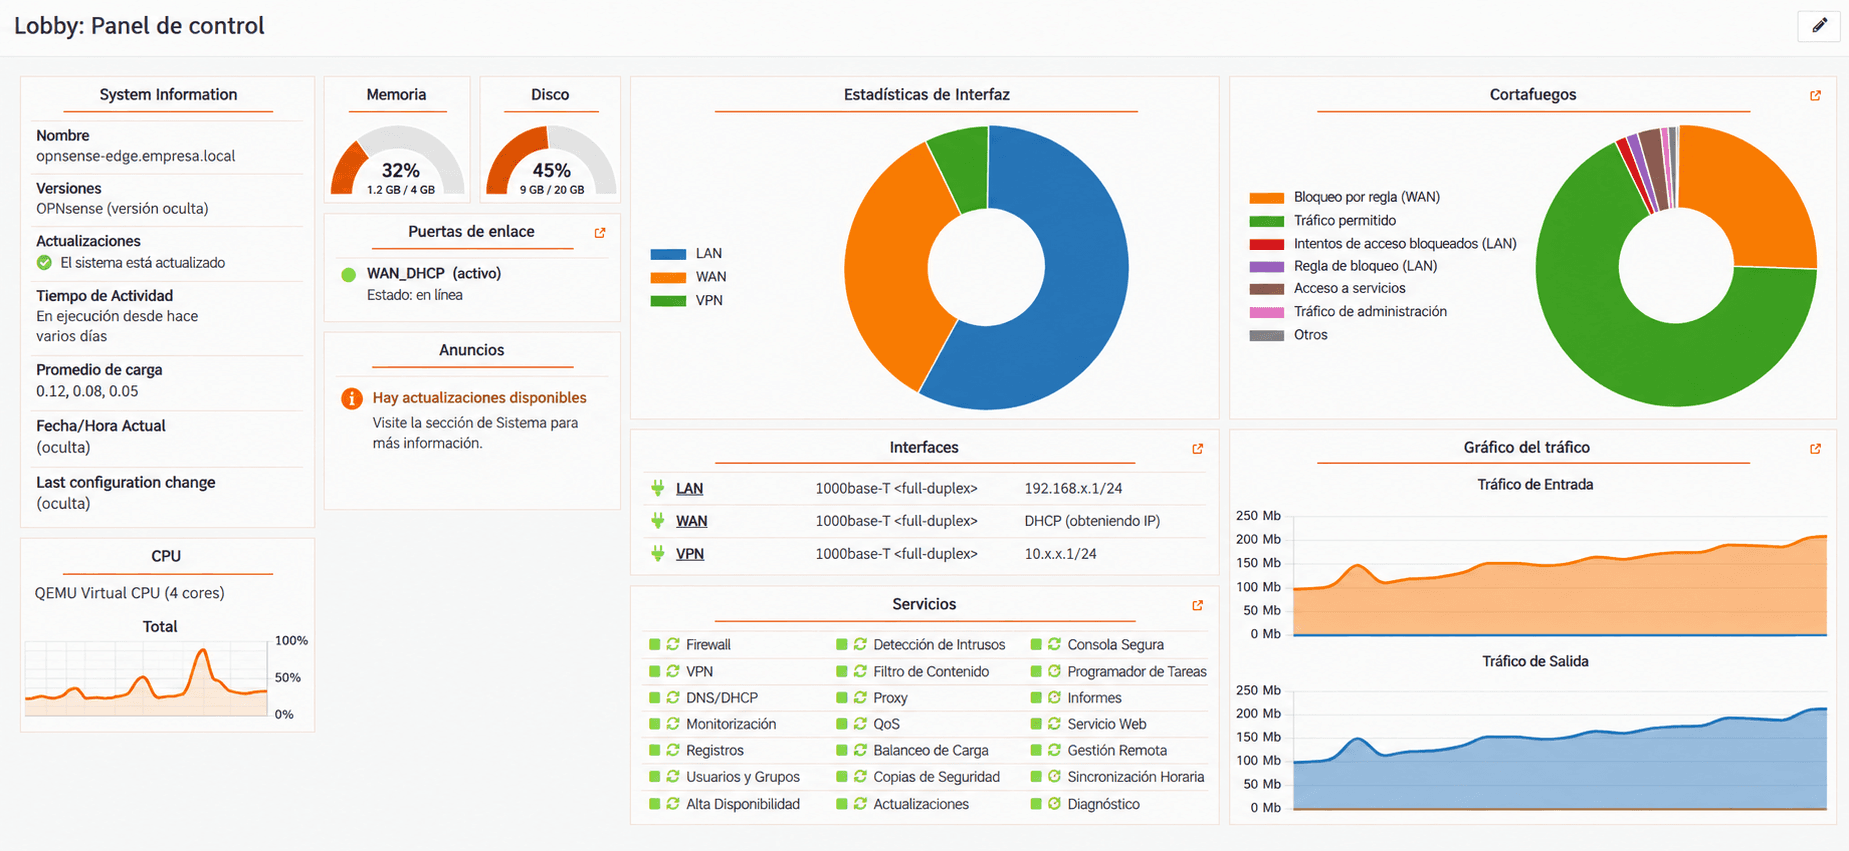
OPNsense, segmentació, regles explícites, accés remot segur i detecció de trànsit anòmal amb eines com Suricata.
Accessos i MFA
Revisió de privilegis, comptes, baixes, contrasenyes i autenticació multifactor als serveis on l'impacte ho justifica.
Hardening i actualitzacions
Configuració, exposició de serveis, pegats i reducció de superfície d'atac en Windows, Linux i serveis d'infraestructura.
Monitorització de seguretat
Centralització d'esdeveniments, integritat, configuració i vulnerabilitats amb Wazuh i correlació amb la monitorització operativa.
Backups i recuperació
Separació, retenció, verificació i proves de restauració per reduir l'impacte quan la prevenció no ha estat suficient.
Formació i procediments
Bones pràctiques, phishing, ús de credencials i procediments clars perquè una incidència no depengui d'improvisar sota pressió.
Primer visibilitat. Després, prioritats.
Inventariar
Actius, usuaris, serveis, accessos, còpies i dependències. Protegir allò que no sabem que existeix és impossible.
Revisar
Exposició, configuració, vulnerabilitats i punts únics de fallada amb un abast definit.
Prioritzar
Separem troballes teòriques dels riscos que realment mereixen atenció per impacte i probabilitat.
Mantenir
Monitorització, revisions i millores progressives perquè la seguretat no acabi el dia que acaba el projecte.
Disponibilitat i seguretat necessiten context compartit
Un servei que deixa de respondre pot ser una avaria normal o la conseqüència d'un altre problema. Un esdeveniment de seguretat pot ser crític o només soroll.
Per això connectem la visió operativa de monitorització IT amb esdeveniments i vulnerabilitats de seguretat. L'objectiu és prioritzar millor, no acumular més alertes.
Eines que utilitzem segons el cas
Wazuh, Zabbix, OPNsense, Suricata, WireGuard, Windows Server, Linux, Proxmox i solucions de backup formen part del nostre stack tècnic. L'arquitectura concreta s'adapta a cada empresa.
No venem un suposat SOC 24/7 si l'abast contractat no l'inclou. Definim què es vigila, quan es revisa i com s'escala cada tipus d'esdeveniment.
No totes les troballes mereixen el mateix esforç
Una llista de CVE sense context no és una estratègia de seguretat. Cal relacionar vulnerabilitat, exposició, actiu i criticitat.
| Situació | Què revisem | Prioritat habitual |
|---|---|---|
| Servei crític exposat a Internet | Versió, autenticació, vulnerabilitats, regles i logs | Alta si hi ha exposició explotable |
| Equip intern sense pegat | Accessibilitat, funció, compensacions i explotabilitat | Depèn del context |
| Compte sense MFA | Privilegis, accés remot i sensibilitat de la informació | Alta en comptes crítics |
| Backup correcte però mai restaurat | RPO, RTO i prova real de recuperació | Risc de continuïtat |
La tecnologia ajuda a complir. No substitueix l'anàlisi jurídica.
RGPD, NIS2, ENS o ISO 27001 poden exigir mesures diferents segons l'organització, l'activitat i l'abast.
Quan el projecte necessita interpretació legal o certificació, la part tècnica s'ha de coordinar amb el professional o l'entitat competent.
Al blog pots ampliar el context amb la nostra guia sobre NIS2 per a pimes.
Abans de començar
Una pime necessita un SOC?
No necessàriament. Necessita un nivell de visibilitat i resposta proporcional al risc. En algunes empreses n'hi haurà prou amb mesures bàsiques ben mantingudes; en d'altres tindrà sentit centralitzar esdeveniments i monitorització.
Tenir antivirus és suficient?
No. És una capa més. Identitat, pegats, xarxa, còpies, configuració i comportament de l'usuari continuen sent rellevants encara que hi hagi protecció d'endpoint.
Feu auditories de seguretat?
Podem revisar exposició, configuració, vulnerabilitats i controls dins d'un abast autoritzat i definit. El tipus de proves depèn de l'objectiu i del risc acceptable.
Podeu treballar amb el firewall i els sistemes que ja tenim?
Sí. Abans de substituir eines revisem si l'arquitectura actual es pot reforçar, documentar i monitoritzar correctament.
Ateneu empreses fora de Tarragona?
Sí. Bona part de la revisió, monitorització i administració es pot fer en remot. Per a treballs físics, la nostra presència se centra especialment a Tarragona i Costa Daurada.
Si no saps per on començar, comencem per saber què està exposat
Podem revisar l'entorn, identificar les prioritats i separar els riscos reals de la llista interminable de coses que “algun dia s'haurien de fer”.