En 2025 cursé un programa presencial de 500 horas de ciberseguridad que incluía un módulo específico de auditoría de seguridad informática.
Después de muchos años trabajando en sistemas, volver a una formación intensiva fue útil por una razón concreta: obligó a revisar hábitos y confrontarlos con metodologías, herramientas y compañeros con experiencias distintas.
Las herramientas son solo una parte
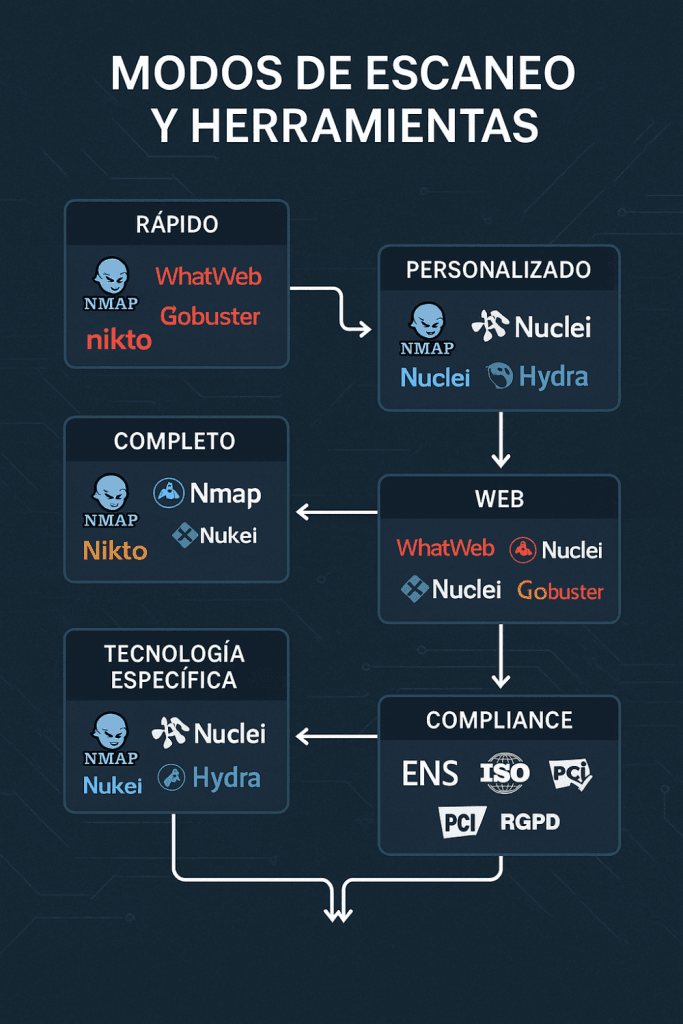
Kali Linux, Nmap, análisis web, enumeración, revisión de servicios y OSINT permiten obtener mucha información. Pero aprender comandos no convierte automáticamente a alguien en auditor.
El valor está en saber definir alcance, interpretar resultados, validar hallazgos y explicar el riesgo.
Aprender en un entorno controlado
Las prácticas de seguridad necesitan laboratorios autorizados. Probar técnicas en sistemas ajenos sin permiso no es formación: es una mala práctica técnica y legal.
De la herramienta a la metodología
La formación reforzó aspectos que luego aplicamos en Tecnidom:
- inventario y alcance antes del análisis;
- evidencia reproducible;
- separar detección de validación;
- priorizar por riesgo;
- documentar remediaciones;
- entregar informes comprensibles.
La formación continua no termina con un certificado
Las vulnerabilidades, productos y técnicas cambian demasiado rápido. Lo que permanece es la capacidad de aprender y evaluar nuevas herramientas con criterio.
Más de treinta años de experiencia no reducen la necesidad de estudiar. La aumentan: cuanto más sabes, más fácil es detectar todo lo que todavía puede mejorar.

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.