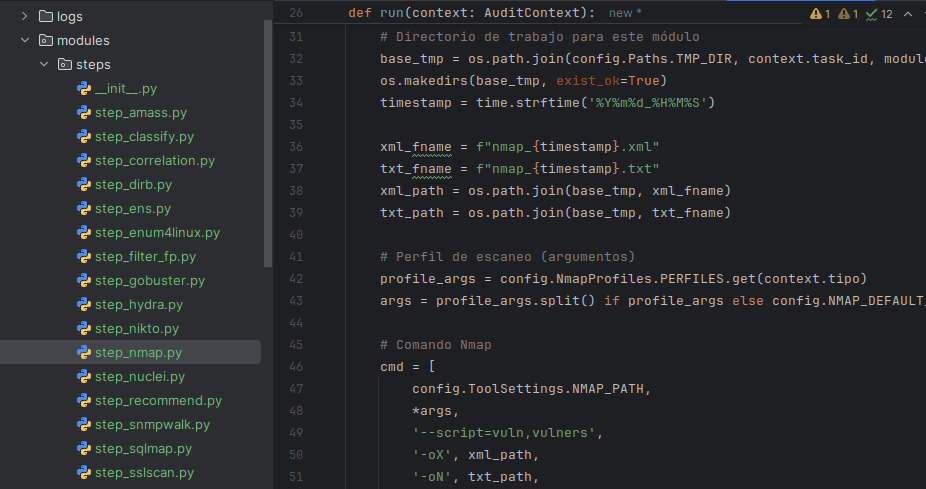
En 2025 desarrollamos una plataforma experimental de auditoría de ciberseguridad en Python y Flask para automatizar parte del trabajo de recogida y organización de evidencias.
El objetivo no era sustituir al auditor. Era comprobar hasta dónde podía llegar la automatización antes de empezar a perder contexto.
Orquestar herramientas distintas
La plataforma integraba herramientas especializadas para descubrimiento, fingerprinting, análisis web, TLS y detección de vulnerabilidades.
El primer aprendizaje fue inmediato: cada herramienta habla un idioma distinto. Normalizar salidas, eliminar duplicados y relacionar hallazgos exige mucho más trabajo que ejecutar comandos.
Un hallazgo no es todavía una vulnerabilidad confirmada
Los scanners generan indicadores. Algunos son claros; otros necesitan validación manual.
Si una plataforma presenta cada resultado como una vulnerabilidad cierta, el informe pierde credibilidad rápidamente.
La correlación aporta más valor que el volumen
Detectar una versión, relacionarla con una posible CVE y combinarla con exposición y contexto del activo permite priorizar mejor que una lista plana de resultados.
El informe es parte del producto
La salida técnica debe transformarse en algo que permita decidir: resumen ejecutivo, activos afectados, evidencia, severidad, impacto y recomendación.
Esta experiencia terminó influyendo en cómo abordamos posteriormente automatización, monitorización y análisis de seguridad en Tecnidom.
Lo que automatizaríamos y lo que no
Automatizaríamos discovery, enriquecimiento, normalización y preparación de evidencias. Mantendríamos supervisión humana en validación, impacto, priorización y conclusiones.
La lección sigue siendo válida: automatizar una auditoría puede hacerla más eficiente; automatizar el criterio del auditor puede hacerla peor.
El problema real era el modelo de datos
Ejecutar herramientas desde Python fue la parte sencilla. Lo difícil fue decidir cómo representar un hallazgo para que resultados de fuentes distintas pudieran compararse.
Activo, puerto, servicio, tecnología, CVE, evidencia, severidad y estado de validación necesitan una estructura común. Sin ese modelo, la plataforma termina siendo un visor de logs.
Deduplicar sin perder información
Dos scanners pueden detectar el mismo problema con nombres o niveles de severidad distintos. El sistema debe reconocer que hablan del mismo riesgo y conservar las evidencias útiles de ambos.
Deduplicar demasiado también es peligroso: dos hallazgos parecidos pueden afectar activos o vectores diferentes. La correlación necesita reglas y, en casos ambiguos, revisión humana.
Separar detección de validación
Una decisión importante fue distinguir entre resultado detectado y vulnerabilidad validada. Esa separación permite automatizar sin fingir una certeza que todavía no existe.
El flujo puede marcar un candidato, enriquecerlo con referencias y preparar evidencias; el auditor decide si el resultado representa un riesgo real en ese contexto.
Qué conservaríamos en una versión actual
- orquestación por etapas;
- normalización de resultados;
- deduplicación y correlación;
- gestión de evidencias;
- histórico por activo;
- generación estructurada de informes.
Y evitaríamos convertir una herramienta experimental en un producto comercial antes de demostrar operación, mantenimiento y calidad de resultados.
Preguntas frecuentes
¿La plataforma sustituía herramientas como Nmap o Nuclei?
No. Las orquestaba y organizaba sus salidas. El valor estaba en conectar resultados, no en reinventar cada scanner.
¿Por qué desarrollar una plataforma propia?
Porque permitió experimentar con correlación, reporting y automatización y entender de primera mano dónde se gana eficiencia y dónde aparece ruido.
¿Se sigue vendiendo AuditCore como producto?
No presentamos aquella beta experimental como un producto actual. Conservamos los aprendizajes técnicos y los aplicamos a monitorización, automatización y análisis de seguridad.
La utilidad de construir antes de comprar
Desarrollar la plataforma no significó que todo debiera resolverse con software propio. Sirvió para entender mejor qué esperamos de las herramientas que utilizamos después y qué controles no estamos dispuestos a delegar.
Esos aprendizajes hoy se aplican a trabajos de ciberseguridad para empresas, donde la automatización ayuda a recoger evidencia pero el contexto sigue determinando la prioridad.
Para profundizar
Si este tema te interesa, estos artículos amplían la parte técnica y operativa:
- Una auditoría no debería escanear todo igual
- Orquestar herramientas de ciberseguridad
- Qué revela un sitio web comprometido

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.