Uno de los errores de la auditoría automatizada es pensar que más pruebas siempre producen un resultado mejor.
Lanzar todas las herramientas disponibles contra todos los activos genera volumen. No necesariamente genera contexto.
El objetivo define el escaneo
Una revisión periódica de exposición no necesita la misma profundidad que una auditoría anual, una validación después de una migración o una revisión específica de un portal web.
Por eso diseñamos distintos enfoques de análisis.
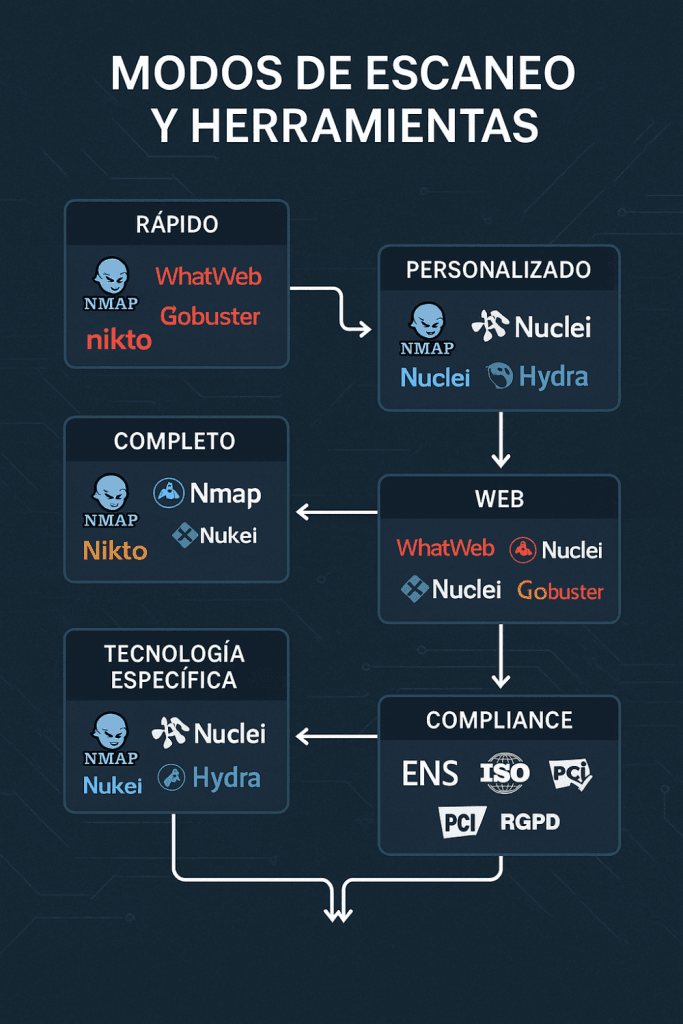
Rápido
Busca una fotografía inicial: servicios expuestos, tecnologías visibles y hallazgos de alta relevancia. Es útil para controles recurrentes y discovery.
Completo
Amplía puertos, servicios y pruebas. Requiere más tiempo y genera más información, por lo que necesita una fase posterior de validación y priorización.
Web
Centra el análisis en HTTP/HTTPS, configuración, tecnologías, CMS y exposición propia de aplicaciones web.
Personalizado
Permite elegir servicios o tecnologías concretas cuando conocemos la arquitectura y queremos evitar pruebas irrelevantes.
Por qué no conviene “lanzarlo todo”
Cada herramienta aporta una perspectiva distinta. Ejecutarlas indiscriminadamente puede duplicar hallazgos, aumentar falsos positivos y hacer más difícil distinguir lo importante.
El trabajo profesional consiste en seleccionar, correlacionar y validar.
Autorización y alcance
Cualquier prueba activa debe contar con autorización expresa y un alcance definido. Horarios, direcciones, dominios, límites y técnicas permitidas deben acordarse antes de comenzar.
El informe sigue siendo el producto
La salida útil no es una carpeta con logs. Es una explicación de qué riesgo existe, qué activo afecta, cuál es la evidencia y qué debe corregirse primero.
La automatización puede acelerar la recogida. El contexto y la priorización siguen necesitando criterio.
Cómo elegir el nivel de profundidad
| Objetivo | Enfoque | Resultado esperado |
|---|---|---|
| Revisión frecuente | Rápido | Cambios visibles y exposición básica |
| Aplicación web | Web | Tecnologías, configuración y superficie HTTP/HTTPS |
| Auditoría amplia | Completo | Mayor cobertura con validación posterior |
| Activo concreto | Personalizado | Pruebas ajustadas a servicios y objetivo |
La tabla no sustituye la definición de alcance, pero ayuda a explicar por qué no todas las revisiones deben consumir el mismo tiempo ni ejecutar las mismas técnicas.
Checklist antes de lanzar pruebas
- Activos y dominios incluidos.
- Direcciones expresamente excluidas.
- Horario permitido.
- Contactos técnicos durante la prueba.
- Técnicas permitidas y prohibidas.
- Criterios para detener el análisis.
- Forma de manejar evidencias sensibles.
Esta parte administrativa parece menos interesante que las herramientas, pero es la que evita que una auditoría autorizada termine afectando sistemas que no estaban dentro del objetivo.
La evidencia debe poder revisarse
Un hallazgo útil necesita algo más que una etiqueta de severidad. Debe incluir activo, servicio, observación, evidencia y suficiente contexto para que otro técnico pueda entender por qué existe el riesgo.
Cuando la evidencia no es concluyente, lo correcto es marcarla para validación, no elevar automáticamente la severidad.
Preguntas frecuentes
¿Un escaneo rápido puede sustituir una auditoría?
No. Sirve para visibilidad recurrente y detección inicial. Una auditoría tiene más contexto, profundidad, validación y análisis del impacto.
¿Más herramientas significan más cobertura?
No necesariamente. Herramientas distintas pueden detectar lo mismo y multiplicar ruido. La cobertura útil depende de alcance, configuración y validación.
¿Puede automatizarse todo?
La recogida y normalización pueden automatizarse mucho. La interpretación del impacto y la priorización siguen necesitando contexto técnico y empresarial.
Auditar para poder corregir
El objetivo final no es producir más findings, sino entregar una lista defendible y priorizada de acciones. Si necesitas revisar exposición, vulnerabilidades y controles dentro de un alcance definido, consulta nuestro enfoque de ciberseguridad para empresas.
Para profundizar
Si este tema te interesa, estos artículos amplían la parte técnica y operativa:
- Qué aprendimos creando una plataforma de auditoría
- Orquestar herramientas de ciberseguridad
- Cómo debe ser un informe de auditoría

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.