Un firewall no debería ser únicamente el equipo que separa Internet de la red interna. Bien diseñado, es el punto desde el que se definen qué sistemas pueden comunicarse, desde dónde y para qué.
En la evolución del CPD de Tecnidom, OPNsense se convirtió en una pieza central de esa arquitectura.
Segmentar antes de proteger
Una red plana simplifica la instalación inicial, pero aumenta el impacto de cualquier compromiso. Si un equipo de usuario puede comunicarse sin restricciones con servidores, almacenamiento, administración y dispositivos de red, un atacante hereda demasiadas posibilidades.
La segmentación permite separar funciones y aplicar políticas explícitas entre ellas. El objetivo no es crear VLAN por estética, sino reducir la superficie de movimiento lateral.
OPNsense como control perimetral
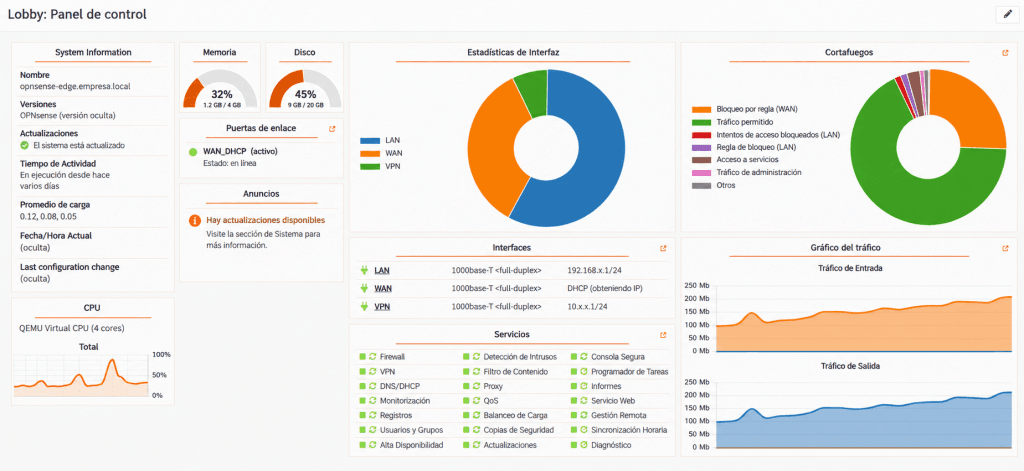
OPNsense permite centralizar reglas, NAT, VPN, segmentación, registros y servicios de seguridad. En Tecnidom lo combinamos además con IDS/IPS mediante Suricata y visibilidad de tráfico con ntopng.
Esto permite pasar de “permitir o bloquear paquetes” a disponer de contexto sobre qué comunicaciones se están produciendo.
WireGuard para el acceso remoto
Una VPN debe ofrecer acceso a lo necesario, no convertir un equipo remoto en otro dispositivo con acceso completo a toda la red.
WireGuard aporta un protocolo moderno, sencillo y eficiente. La parte importante vuelve a ser el diseño: claves correctamente gestionadas, rutas limitadas, permisos por red y revocación rápida cuando un acceso deja de ser necesario.
La regla que más protege es la que no permite tráfico innecesario
Una política útil parte de denegar comunicaciones por defecto entre segmentos y abrir únicamente las necesarias. Esto requiere más trabajo inicial, pero hace la arquitectura mucho más comprensible y auditable.
Red, seguridad y monitorización juntas
El firewall genera información valiosa, pero aislada pierde contexto. Por eso integramos eventos y métricas con las plataformas de monitorización y seguridad del CPD.
La pregunta que debe responder la arquitectura no es solo “¿tenemos firewall y VPN?”, sino: ¿sabemos quién puede acceder a qué, podemos verlo y podemos revocar ese acceso rápidamente?
Segmentar por función, no por número de VLAN
Crear muchas VLAN no mejora la seguridad si después existen reglas amplias entre todas ellas. La segmentación debe responder a funciones y riesgos: usuarios, servidores, administración, IoT, invitados, voz o almacenamiento, según el entorno.
El valor aparece cuando las reglas explican qué necesita comunicar cada segmento y deniegan el resto.
VPN con privilegio mínimo
Un usuario remoto rara vez necesita acceso a toda la LAN. WireGuard permite limitar rutas y combinarse con reglas de firewall para que cada perfil alcance únicamente servicios concretos.
Eso reduce el impacto de un portátil comprometido y facilita retirar accesos sin rediseñar la red completa.
Registrar para poder investigar
Las reglas importantes deberían generar información suficiente para revisar bloqueos, conexiones anómalas y cambios. Sin registros, el firewall solo actúa; con registros y contexto, también ayuda a entender incidentes.
Por eso combinamos OPNsense con herramientas de visibilidad como ntopng y con plataformas de seguridad y monitorización.
Preguntas frecuentes
¿Una VPN hace segura una red plana?
No. Protege el túnel de acceso, pero si al entrar se obtiene acceso indiscriminado a toda la red, el problema de segmentación sigue existiendo.
¿WireGuard sustituye el firewall?
No. WireGuard establece el túnel; el firewall decide qué tráfico se permite después.
¿Hace falta IDS/IPS en todas las pymes?
Depende del riesgo y de la capacidad de operar las alertas. Activar un IDS sin revisar eventos puede producir ruido sin mejorar realmente la respuesta.
Controlar comunicaciones, no solo tener un firewall
El objetivo es poder explicar y revocar cada acceso importante. En Tecnidom diseñamos redes empresariales con segmentación, VPN y monitorización como un único problema. Cuando el objetivo es reducir exposición y añadir detección, este trabajo forma parte de nuestro enfoque de ciberseguridad para empresas.

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.