La directiva NIS2 cambia la forma de entender la ciberseguridad: deja de ser únicamente una cuestión técnica y pasa a formar parte de la gestión del riesgo empresarial.
Para una pyme, el error sería empezar por comprar herramientas. El punto de partida es otro: entender qué servicios son críticos, de qué sistemas dependen y qué ocurriría si dejan de estar disponibles.
¿A quién afecta?
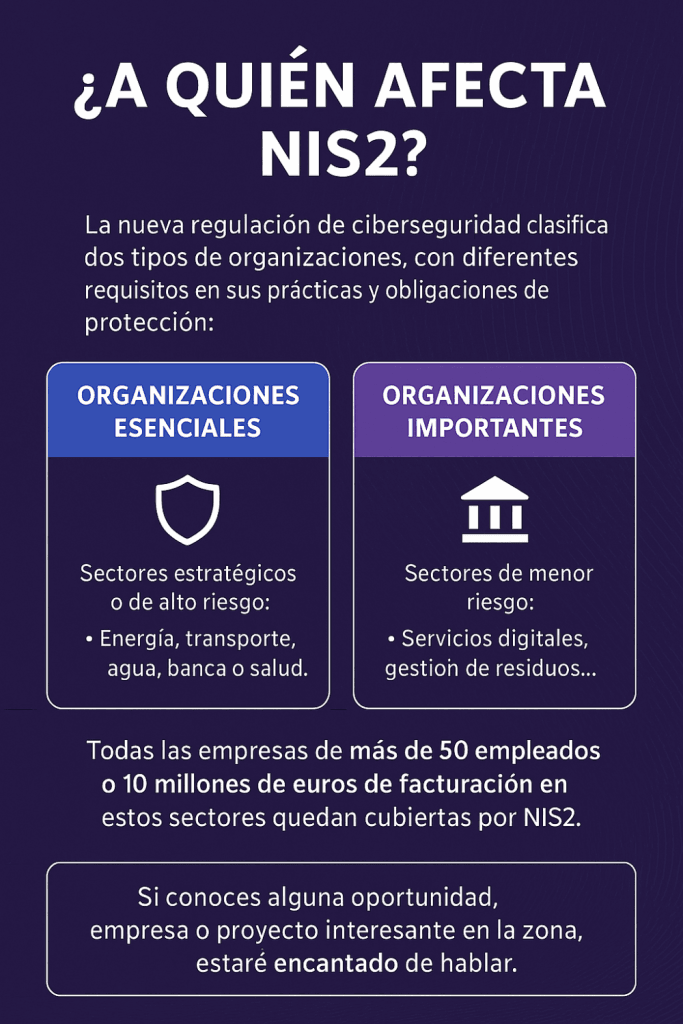
NIS2 se dirige a entidades de sectores considerados esenciales o importantes y utiliza, con carácter general, criterios de tamaño y actividad. Pero existen excepciones y casuísticas sectoriales, por lo que no basta con mirar únicamente el número de empleados o la facturación.
Si una empresa opera en ámbitos como energía, transporte, sanidad, infraestructuras digitales, servicios gestionados, alimentación, determinados servicios industriales o digitales, conviene revisar formalmente su encaje.
Lo importante no es la etiqueta, sino las medidas
Incluso para empresas que finalmente queden fuera del ámbito directo, las medidas que impulsa NIS2 son una referencia sensata:
- análisis y tratamiento de riesgos;
- gestión de incidentes;
- continuidad de negocio y recuperación;
- seguridad de la cadena de suministro;
- gestión de vulnerabilidades y actualizaciones;
- control de accesos y autenticación;
- formación y concienciación;
- supervisión y responsabilidad de la dirección.
Cómo lo abordaría una pyme
Primero, inventario: sistemas, usuarios, proveedores, aplicaciones, datos y dependencias. Después, clasificación: qué es realmente crítico para seguir operando. Y a partir de ahí, controles proporcionados al riesgo.
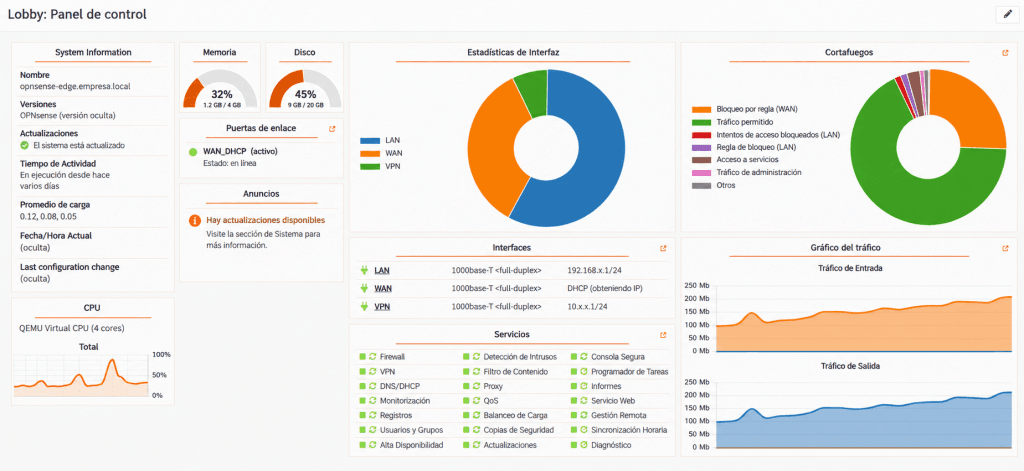
En Tecnidom solemos ordenar el trabajo en cuatro bloques: visibilidad, protección, recuperación y respuesta. Monitorizar qué ocurre, reducir la superficie de ataque, disponer de copias verificadas y saber qué hacer cuando algo sale mal.
Documentar también es seguridad
Una infraestructura puede estar razonablemente protegida y, sin embargo, depender completamente del conocimiento de una sola persona. NIS2 refuerza una idea que ya debería formar parte de cualquier operación IT profesional: procedimientos, responsabilidades y evidencias tienen que existir antes del incidente.
Actualización 2026
La transposición española de NIS2 ha seguido su tramitación mediante el marco de coordinación y gobernanza de la ciberseguridad. Por eso, para determinar obligaciones legales concretas conviene comprobar siempre el estado normativo vigente y el sector de actividad, en lugar de basarse en resúmenes antiguos.
Más allá de la norma, la pregunta útil sigue siendo la misma: si mañana sufrimos un incidente serio, sabemos qué sistemas están afectados, quién decide, cómo recuperamos y cuánto tiempo podemos estar parados?
Si necesitas convertir esos principios en controles técnicos concretos, puedes ver cómo planteamos la ciberseguridad para empresas en Tarragona.
Para profundizar
Si este tema te interesa, estos artículos amplían la parte técnica y operativa:

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.