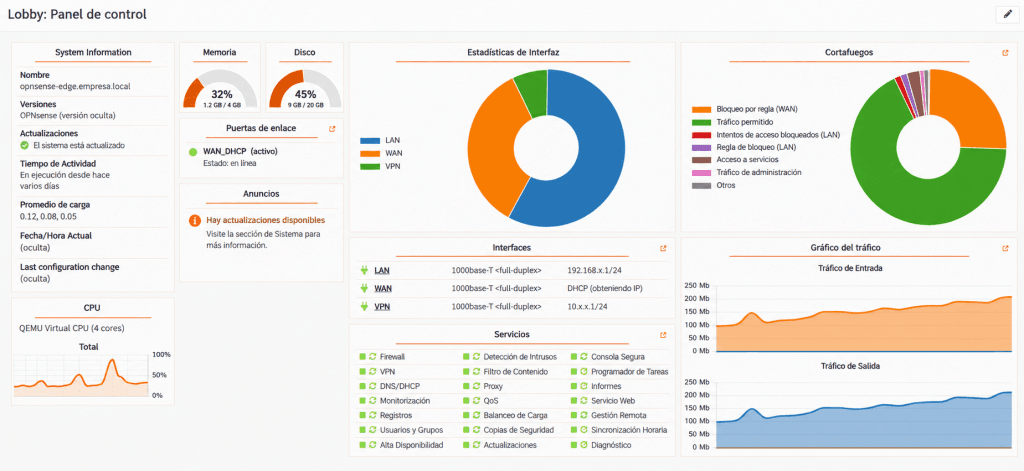
Durante años, la seguridad perimetral de muchas empresas se ha resumido en una idea sencilla: tenemos firewall, por tanto estamos protegidos.
Hoy esa afirmación se queda corta. Un firewall puede decidir qué conexiones están permitidas y cuáles no, pero eso no significa que sepamos qué está ocurriendo realmente detrás de esas conexiones.
¿Qué equipo está generando tráfico? ¿Con qué destinos se comunica? ¿Qué aplicaciones utiliza? ¿Estamos recibiendo intentos de ataque? ¿Hay un dispositivo comprometido hablando con servidores externos? ¿Podríamos reconstruir lo ocurrido si mañana tenemos un incidente?
De una barrera a una infraestructura observable
En Tecnidom trabajamos con una premisa clara: lo que no puedes ver, difícilmente puedes protegerlo. Por eso combinamos varias capas en lugar de confiar toda la seguridad a una única herramienta.
OPNsense actúa como punto de control de la red. Permite gestionar reglas, VLAN, VPN, NAT, accesos entre segmentos y políticas de comunicación. Esa segmentación es fundamental para abandonar un modelo demasiado habitual: “dentro de la empresa todo puede hablar con todo”.
Un puesto de trabajo comprometido no debería poder desplazarse libremente por toda la infraestructura. Limitar el movimiento lateral puede reducir de forma drástica el impacto de un incidente.
Suricata: detectar lo que un firewall convencional puede no ver
Suricata añade una capa IDS/IPS capaz de analizar tráfico y detectar patrones asociados a amenazas, intentos de explotación o comunicaciones sospechosas.
Pero instalar miles de reglas no equivale a tener un IDS/IPS bien implementado. Sin contexto, el resultado puede ser una avalancha de alertas, falsos positivos y bloqueos que terminan haciendo que nadie preste atención al sistema.
Una implantación útil necesita entender primero qué servicios existen, qué tráfico es normal, qué redes requieren mayor protección, qué reglas tienen sentido y qué comunicaciones pueden bloquearse con seguridad.
ntopng: convertir tráfico en contexto
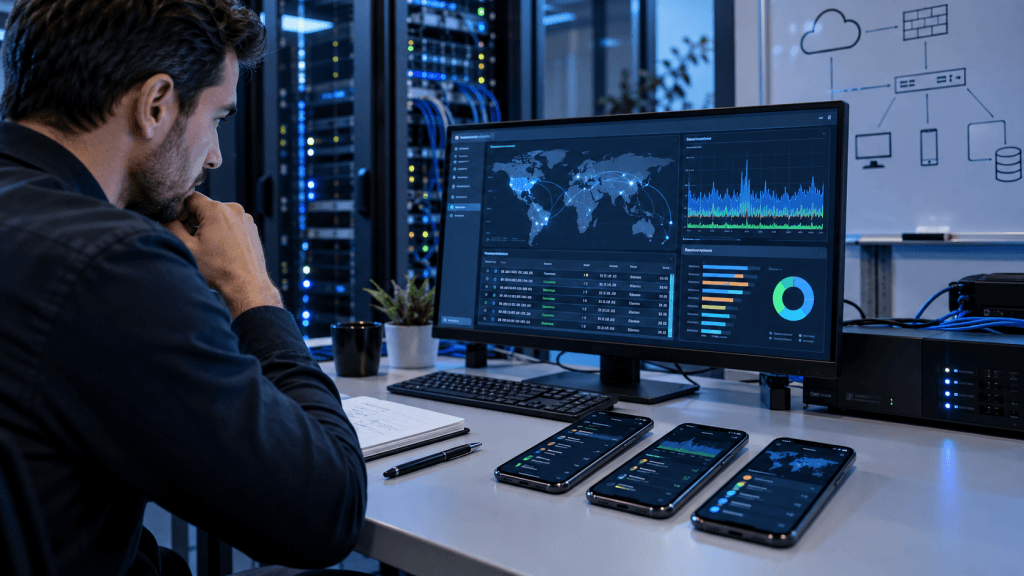
ntopng permite observar flujos de comunicación e identificar equipos, protocolos, aplicaciones, volúmenes de tráfico y relaciones entre sistemas.
Una gráfica puede decir que “hay tráfico”. La información realmente útil es saber quién, con quién, mediante qué aplicación y cuánto.
Ese contexto permite detectar comportamientos anómalos: un servidor que empieza a comunicarse con destinos externos inesperados, un puesto de trabajo que genera un volumen anormal, un dispositivo nuevo o un sistema que comienza a utilizar servicios con los que nunca había tenido relación.
Correlacionar red, servidores y seguridad
En el CPD de Tecnidom integramos esta visibilidad con Wazuh y Zabbix. Wazuh permite correlacionar eventos de seguridad y actividad en servidores y endpoints; Zabbix aporta disponibilidad, rendimiento y comportamiento operativo.
Un servicio que deja de responder puede ser simplemente un problema técnico. O puede ser una pista. Cuando se combinan monitorización, observabilidad de red y detección de amenazas, aparece algo mucho más valioso que una colección de productos: contexto.
No todas las empresas necesitan la misma arquitectura
Una pyme con diez empleados no tiene las mismas necesidades que una organización con varias sedes o departamento IT propio. La tecnología debe venir después del análisis, no antes.
En algunos casos será suficiente con una arquitectura relativamente sencilla. En otros harán falta segmentación avanzada, IDS/IPS, SIEM, VPN entre sedes, alta disponibilidad o integración con sistemas ya existentes.
La pregunta importante no es solamente si tienes firewall. Es esta: si ahora mismo estuviera ocurriendo algo extraño dentro de tu red, ¿te enterarías?
Y si la respuesta es sí, todavía queda otra: ¿sabrías qué equipo lo provoca, con quién se comunica y qué ocurrió antes y después?
Para profundizar
Si este tema te interesa, estos artículos amplían la parte técnica y operativa:
- OPNsense + WireGuard: segmentación y VPN
- Cómo integramos Wazuh con Zabbix
- Qué cambia al pasar de NOC a NOC+SOC
Visibilidad continua, no solo firewall
Esta capa de red cobra más valor cuando forma parte de una supervisión continua. En nuestra página de monitorización IT explicamos cómo combinamos métricas, alertas y contexto para detectar degradaciones antes de que se conviertan en incidencias.

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.