Un trabajador recibe un correo aparentemente legítimo. Introduce sus credenciales en una página falsa y, en segundos, alguien dispone de la contraseña real. Da igual que incluyera mayúsculas, números, símbolos y una coma. La seguridad no depende únicamente de lo difícil que resulte adivinar una secuencia de caracteres.
En muchas pymes persisten políticas de contraseñas heredadas de otra época: cambios obligatorios cada noventa días, reglas de composición artificiales y anotaciones guardadas «por si acaso». Algunas generan trabajo y frustración sin mejorar la protección frente a los ataques más habituales.
Conviene distinguir los trucos ingeniosos de las medidas que realmente reducen el riesgo.
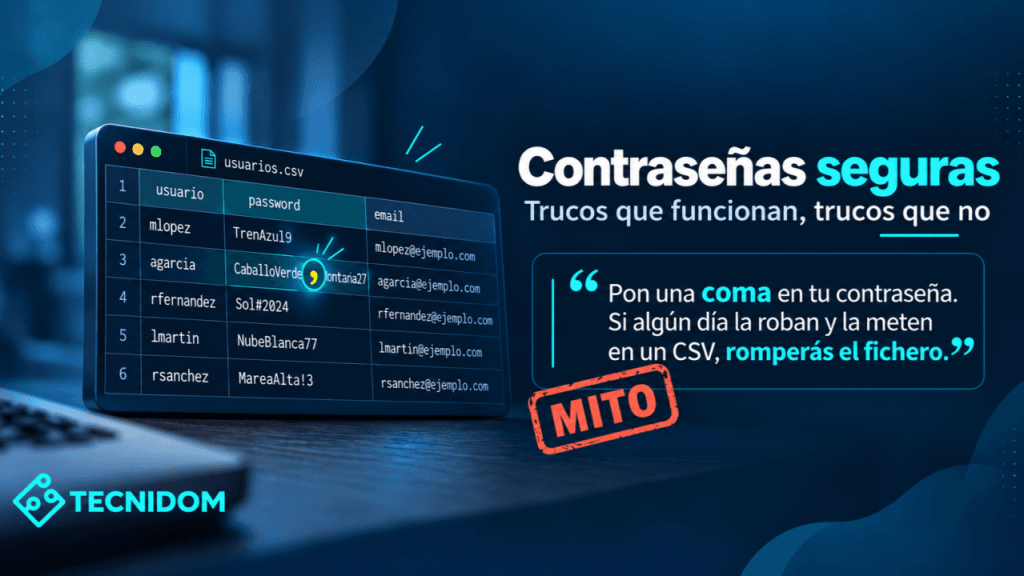
El mito de la coma que supuestamente rompe un archivo CSV
La teoría afirma que añadir una coma a una contraseña puede inutilizar el fichero CSV de un atacante que la haya robado. Parece una defensa sencilla, pero no funciona.
Un archivo CSV correctamente construido puede contener comas dentro de un campo mediante las reglas de entrecomillado y escape. Pero hay una cuestión más importante: un servicio correctamente diseñado no debería almacenar contraseñas recuperables en texto plano. Debe protegerlas mediante algoritmos adecuados de derivación y hash, con sal y parámetros de coste apropiados.
Y si un atacante captura la contraseña mediante phishing o un programa malicioso, obtendrá la secuencia completa, incluida la coma. Ningún signo de puntuación sustituye una estrategia de autenticación.
La reutilización es un riesgo mayor que la falta de símbolos
Usar Tienda2026!, Correo2026! y Empresa2026! proporciona tres contraseñas distintas, pero con un patrón evidente.
Cuando una de ellas se filtra, un atacante puede probar variaciones en otros servicios. Esa técnica aprovecha una debilidad organizativa: la misma persona utiliza decenas de cuentas y trata de recordarlas todas.
Para las cuentas humanas, prioriza contraseñas largas, únicas y no predecibles. Un gestor fiable permite generarlas y conservarlas sin obligar a inventar fórmulas personales que terminan repitiéndose.
El gestor también es un activo sensible: protégelo mediante una clave maestra robusta, autenticación adicional y un procedimiento de recuperación adecuado.
¿Hay que obligar a cambiar las contraseñas cada tres meses?
No por sistema. La versión final de NIST SP 800-63B-4 (2025) desaconseja imponer cambios periódicos arbitrarios. También rechaza reglas de composición que obliguen a mezclar tipos concretos de caracteres.
NIST establece, para contraseñas usadas como único factor, un mínimo de quince caracteres, y recomienda admitir contraseñas de al menos sesenta y cuatro caracteres. Esto no significa que cualquier cadena de quince caracteres sea automáticamente segura: también hay que bloquear contraseñas frecuentes o comprometidas.
Sí corresponde exigir un cambio cuando existen indicios de que la credencial ha sido comprometida, reutilizada de forma insegura o conocida por terceros. El calendario no debe sustituir a la gestión del riesgo.
Referencia: NIST SP 800-63B-4 (publicación oficial). Preguntas frecuentes: guía de implementación de NIST.
MFA: una segunda barrera cuando una contraseña falla
La autenticación multifactor añade una comprobación adicional. En una empresa, debería priorizarse para correo, administración de sistemas, VPN, herramientas de gestión y acceso a datos sensibles.
No todos los métodos ofrecen la misma resistencia. Un código SMS puede ser mejor que depender únicamente de la contraseña, pero un método basado en FIDO2/WebAuthn, como una llave física de seguridad o una passkey, ofrece protección mucho más sólida frente a páginas de phishing que intentan suplantar el servicio legítimo.
En cuentas críticas conviene revisar qué métodos admite el proveedor y cuáles se han configurado realmente. Tener una opción de MFA disponible no equivale a tenerla aplicada.
Passkeys: menos contraseñas, menos exposición al phishing
Las passkeys permiten iniciar sesión utilizando criptografía de clave pública, normalmente con una comprobación local del dispositivo (PIN o biometría). No se envía al servicio una contraseña reutilizable susceptible de capturarse de la misma manera que un secreto tradicional.
Su funcionamiento depende de la implementación del proveedor y del modelo de sincronización o almacenamiento de la credencial. Por tanto, no sustituyen la necesidad de controlar los dispositivos, las sesiones, los mecanismos de recuperación y los accesos privilegiados.
Para las empresas, el paso sensato no es eliminar todas las contraseñas de golpe: es identificar los servicios compatibles, probar su recuperación y comenzar por las cuentas de mayor exposición.
Preguntas de seguridad, gestores y accesos olvidados
La pregunta «¿Cuál era el nombre de tu primera mascota?» no es una defensa robusta. Muchas respuestas son públicas, adivinables o se reutilizan durante años. Las recomendaciones modernas de identidad digital evitan utilizar preguntas de conocimiento personal como mecanismo de autenticación.
También hay que revisar el ciclo completo de una cuenta: quién la solicita, quién aprueba el acceso, cuándo se retira y cómo se recupera en caso de pérdida de dispositivo. Una cuenta de un exempleado que permanece activa puede representar un riesgo mayor que una contraseña de once caracteres frente a otra de veinte.
Lista de comprobación para una pyme
Antes de adquirir otra herramienta, responde a estas preguntas:
- ¿Cada persona utiliza credenciales únicas y un gestor adecuado?
- ¿El correo corporativo, las VPN y los accesos administrativos requieren MFA?
- ¿Tenemos inventario de cuentas privilegiadas, cuentas compartidas y accesos externos?
- ¿Se revocan los accesos cuando cambia una relación laboral o contractual?
- ¿Sabemos recuperar el acceso a las cuentas críticas sin depender de una sola persona?
- ¿Detectamos autenticaciones anómalas y credenciales comprometidas?
Si la respuesta es «no lo sabemos», la prioridad es inventariar, documentar y corregir las exposiciones más relevantes.
La mejor contraseña es solo una parte de la seguridad
La contraseña importa, pero la seguridad real combina identidad, autenticación, permisos mínimos, actualización de sistemas, monitorización y respuesta ante incidentes.
En Tecnidom revisamos estos controles dentro de una estrategia proporcional al tamaño y al riesgo de cada empresa. Si necesitas identificar prioridades en tu entorno, puedes solicitar una revisión inicial.
Artículo elaborado a partir de la publicación original de Antonio Domenech Pico en LinkedIn (5 de octubre de 2026), ampliado con recomendaciones de seguridad vigentes.

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.