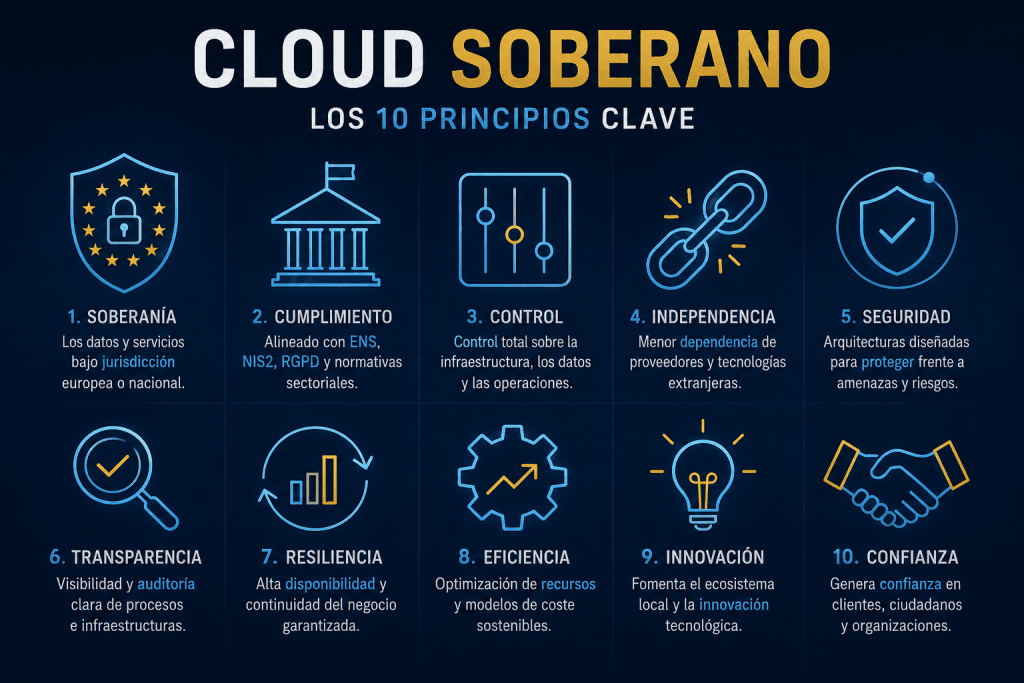
La nube transformó por completo la infraestructura IT. AWS, Azure y Google Cloud hicieron posible desplegar servicios en minutos, escalar recursos y acceder a capacidades que antes exigían inversiones muy superiores.
Las ventajas son reales. Pero la conversación está cambiando.
La pregunta ya no es solamente “¿debemos migrar a la nube?”. Cada vez resulta más relevante otra:
¿qué parte de nuestra organización puede permitirse perder el control sobre determinados activos digitales?
La soberanía digital no significa rechazar la nube
Hablar de cloud soberano no consiste en defender que todo deba instalarse físicamente dentro de una empresa.
Consiste en saber dónde están los datos, bajo qué jurisdicción, qué proveedor controla la plataforma, cómo podemos exportar la información y qué ocurriría si mañana cambian precios, condiciones, límites o servicios.
La nube es una opción tecnológica. La dependencia es una decisión arquitectónica.
El coste de entrada no es el único coste
Los servicios cloud reducen barreras iniciales, pero una arquitectura debe analizar también el coste de salida.
¿Podemos migrar el servicio? ¿Tenemos copias independientes? ¿La aplicación utiliza formatos estándar? ¿Dependemos de componentes propietarios? ¿Cuánto tardaríamos en reconstruirla en otro proveedor o en infraestructura propia?
Estas preguntas rara vez aparecen durante una implantación rápida, pero se vuelven críticas cuando una organización necesita cambiar de estrategia.
Control sobre los datos y sobre la operación
La soberanía tiene varias capas: datos, identidad, infraestructura, copias de seguridad, claves, monitorización y conocimiento técnico.
Una organización puede tener sus servidores “en la nube” y mantener un alto nivel de control si dispone de arquitectura portable, backups independientes, documentación y procedimientos de recuperación.
También puede tener equipos físicamente propios y, sin embargo, depender completamente de software o servicios externos que no puede sustituir.
Modelos híbridos y arquitectura pragmática
En Tecnidom no planteamos la infraestructura como una elección ideológica entre cloud y on-premise. Elegimos cada componente según requisitos de seguridad, disponibilidad, coste, rendimiento, cumplimiento y capacidad de recuperación.
Determinadas cargas encajan mejor en servicios cloud. Otras pueden resultar más adecuadas en infraestructura dedicada, virtualización propia o modelos híbridos.
El objetivo es evitar que una decisión cómoda hoy se convierta en un bloqueo técnico o económico mañana.
La soberanía también exige capacidad técnica
Controlar una infraestructura implica asumir responsabilidades: actualizaciones, seguridad, monitorización, copias, redundancia y operación.
Por eso soberanía no significa simplemente “tener servidores propios”. Significa tener una arquitectura que la organización comprende, puede auditar y sabe recuperar.
La pregunta que conviene hacer antes de migrar
Antes de decidir dónde alojar un sistema crítico, conviene preguntarse:
si mañana necesitáramos abandonar este proveedor, ¿podríamos hacerlo sin poner en riesgo el negocio?
La respuesta permite distinguir una infraestructura flexible de una dependencia que todavía no hemos tenido que pagar.

¿Necesitas ayuda con la tecnología de tu empresa?
Podemos revisar contigo qué está ocurriendo, qué riesgos existen y por dónde tiene sentido empezar.